Dans cet article
Mis à jour le 4 novembre 2026. Nous tenons cette page à jour à partir de sources publiques, toutes citées. Une enquête est en cours et plusieurs points peuvent encore évoluer.
L'essentiel
Le 12 octobre 2026, le CERT-FR a signalé de nombreuses compromissions de contrôleurs à distance d'installations de réfrigération. Selon l'ANSSI, ces attaques ont exploité des défauts de sécurisation élémentaires. Une seconde vague a touché d'autres pays européens début novembre. L'auteur n'est pas établi.
Chronologie
- Nuit du 11 au 12 octobre 2026. En France, des meubles froids de supermarchés sont mis en dégivrage et montent en température, jusqu'à 50 °C selon le dirigeant d'une enseigne cité par Franceinfo.
- 12 octobre. Le CERT-FR publie son alerte, mise à jour les 13 et 16 octobre.
- 21 octobre. Auditionné au Sénat, le directeur général de l'ANSSI évoque des défauts de sécurisation élémentaires, une exposition directe à Internet et des mots de passe faibles. Il cite aussi le secteur de la santé, jusqu'aux pharmacies qui stockent des vaccins. Public Sénat parle de plus de 700 supermarchés français touchés.
- Nuit du 1er au 2 novembre. CNBC rapporte des frigos et congélateurs touchés de la Suède à la Belgique. En Belgique, la RTBF parle de plusieurs dizaines de magasins, avec des températures montées à environ 15 degrés.
- 2 novembre. Le parquet fédéral belge ouvre une enquête, selon la RTBF.
- 3 novembre. Cybersecurity Dive fait le point sur les enquêtes européennes et indique que des autorités militaires américaines échangent avec les services français sur des pannes survenues sur leurs bases. Aucun lien n'est établi à ce stade.
Ce qui n'est pas établi
- Qui est derrière. À notre connaissance, aucune attribution n'est établie au 4 novembre.
- Si les deux vagues sont liées. La même mécanique est évoquée, sans preuve publique du même auteur.
- Le bilan. Les chiffres publiés varient selon la date et la source. Il n'existe pas de bilan définitif.
Pas une marque en particulier
Le CERT-FR cite des équipements de plusieurs fabricants, exploités chez leurs clients. Un défaut d'exposition ou de mot de passe se corrige aussi site par site.
Ce que vous pouvez vérifier
- Vérifiez d'abord si votre contrôleur est exposé à Internet. Nous résumons les recommandations officielles dans cet article.
- Vérifiez la configuration, dont les plages de dégivrage, comme le demande le CERT-FR.
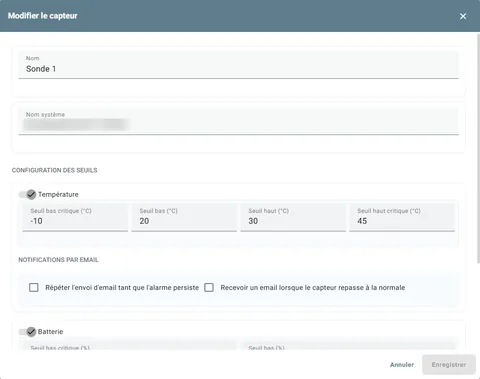
- Demandez-vous comment vous sauriez, une nuit, que la température monte si l'alarme passe par l'équipement touché.
Sur ce dernier point, une seconde mesure séparée vous donne une autre lecture. Elle ne sécurise pas le contrôleur et ne remplace pas ces vérifications. Pourquoi une surveillance indépendante.